
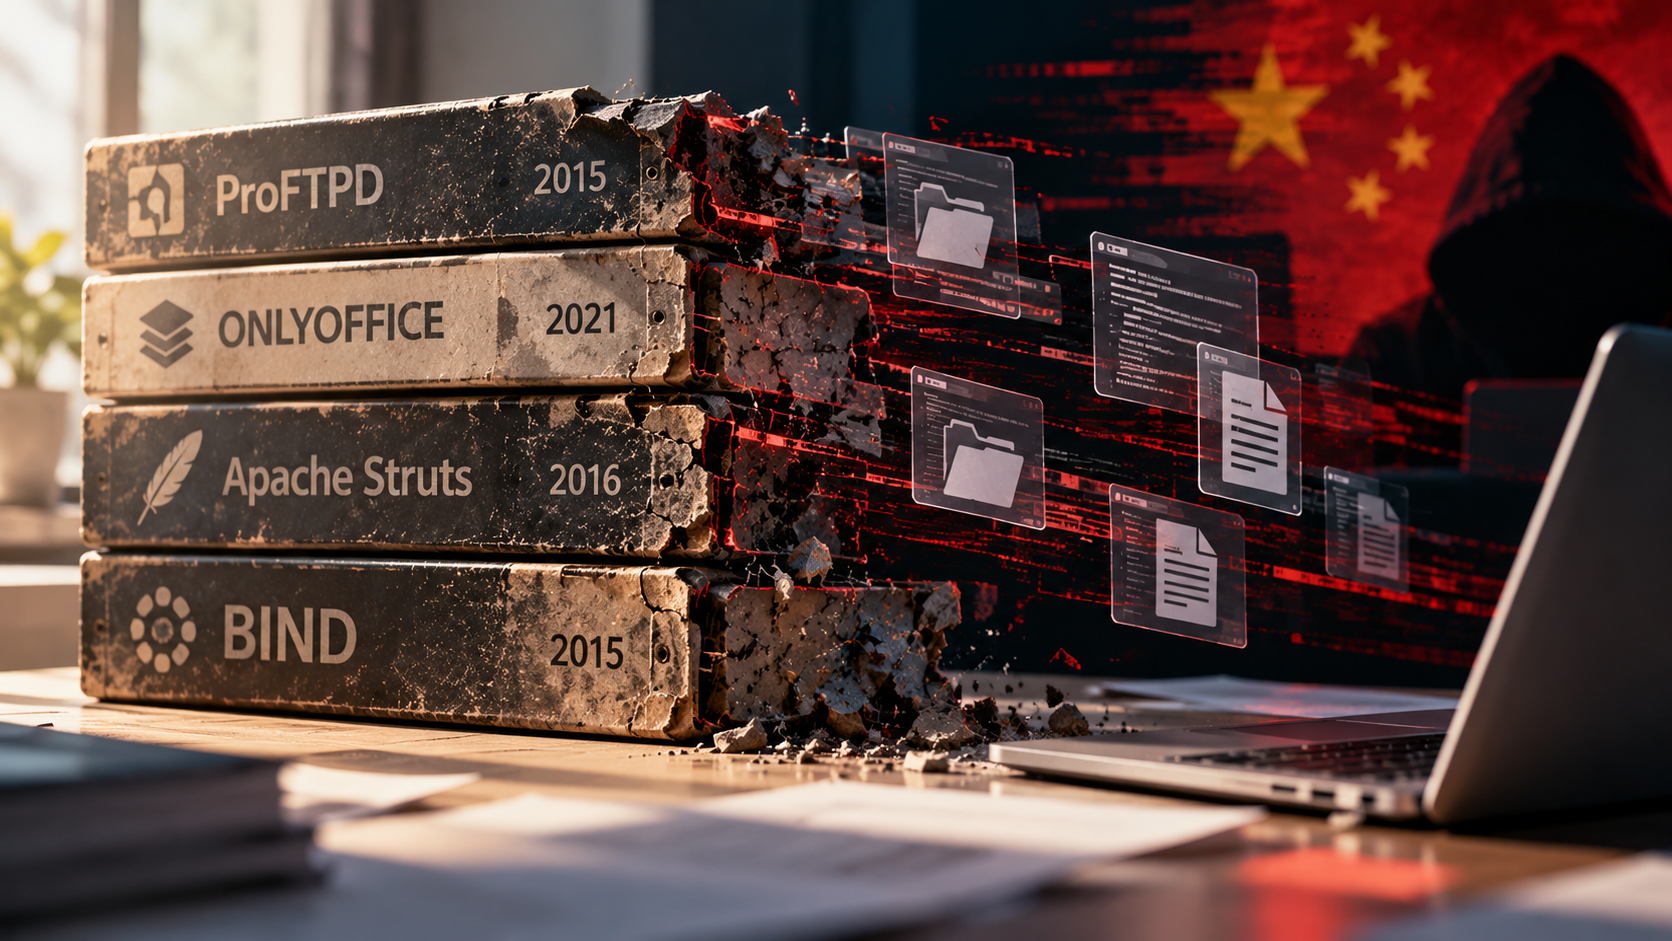
9 жовтня 2026 року американське агентство з кібербезпеки CISA внесло п’ять вразливостей до свого каталогу активно використовуваних вразливостей (Known Exploited Vulnerabilities, KEV). Найстарішим із них понад десять років, виправлення для них давно існують, але зловмисники й далі успішно атакують системи, які ніхто не оновив.
Атаки пов’язують із китайським угрупованням Flax Typhoon. Спільне попередження спецслужб семи країн (США, Великої Британії, Австралії, Канади, Японії, Нової Зеландії та Іспанії) пов’язує його з пекінською компанією Integrity Technology Group, яка працює на уряд Китаю.
Які вразливості потрапили до каталогу
- ProFTPD, CVE-2015-3306 (CVSS 10.0). FTP-сервер дозволяє без автентифікації копіювати файли, наприклад, підкинути шкідливий скрипт у вебкаталог сайту.
- ONLYOFFICE Document Server, CVE-2021-3199 (CVSS 9.8). Через завантаження зображення можна вийти за межі дозволеного каталогу і потенційно виконати код на сервері.
- Apache Struts, CVE-2016-3081 (CVSS 8.1). Впровадження команд у вебзастосунки, побудовані на цьому фреймворку.
- ISC BIND, CVE-2015-5477 (CVSS 7.5). Спеціально сформований запит «кладе» DNS-сервер.
- Strapi, CVE-2023-22894 (CVSS 7.2). Користувач адмінпанелі може витягти хеші паролів і токени скидання пароля.
Американським федеральним відомствам CISA наказала усунути ці вразливості до 11 жовтня. Для решти організацій цей строк не обов’язковий, але агентство закликає їх також оновитися першочергово.
Як працює Flax Typhoon
- Масове сканування. Інструмент Microscan, який нещодавно вилучили ФБР і Мін’юст США, містив понад 1300 готових експлойтів.
- Ботнет із камер і роутерів. У 2024 році ФБР знешкодило ботнет угруповання, що охоплював понад 260 тисяч роутерів, камер відеоспостереження та мережевих сховищ по всьому світу.
- Підбір паролів до пошти. Зловмисники перебирали паролі до облікових записів Exchange і Microsoft 365, а закріплювалися в мережі через VPN.
- Цілі: енергетичні компанії, аеропорти (зокрема в Польщі), газові оператори, університети, міжнародні організації.
Чому це стосується українських організацій
Головний урок цієї новини — найнебезпечніше не нова вразливість, а стара, про яку забули. Сервер, який колись налаштували й залишили «бо працює», роками стоїть з відкритою діркою. Сканери зловмисників знаходять такі системи автоматично.
Особливо вразливі державні установи, органи місцевого самоврядування та об’єкти критичної інфраструктури. Там часто працюють застарілі сервери, внутрішні портали та системи документообігу, які давно ніхто не інвентаризував. До того ж Держспецзв’язку вже перевіряє дотримання вимог кібербезпеки за новою методикою держконтролю, і застаріле ПЗ стає не лише ризиком атаки, а й підставою для припису.
Як «Спецбайт» допоможе закрити старі вразливості
- Аудит інформаційної безпеки та оцінка вразливостей. Інвентаризуємо сервери, сервіси та програмне забезпечення, знаходимо застарілі версії й ресурси, доступні з інтернету.
- Побудова систем безпеки інформації (СБІ). Вибудовуємо процес управління вразливостями й оновленнями, щоб старі системи не зникали з поля зору.
- Технічна підтримка з SLA. Відстежуємо каталог CISA KEV і бюлетені вендорів та своєчасно оновлюємо системи.
- Захист облікових записів. Багатофакторна автентифікація від RSA Security робить підбір паролів марним. «Спецбайт» уже підтвердив відповідність ТЗІ для платформи RSA ID Plus E3.
- Захищене відеоспостереження. Встановлюємо камери з правильними налаштуваннями безпеки, оновленою прошивкою та в окремому сегменті мережі, щоб вони не стали частиною чужого ботнету.
Не знаєте, скільки застарілих систем працює у вашій мережі? Зверніться до «Спецбайт», і ми проведемо інвентаризацію та оцінку вразливостей.